Celle frigorifere sotto attacco, dalla Francia all'Italia: come abbiamo messo in sicurezza i nostri clienti
Sbrinamenti forzati e banchi frigo impostati a 50 °C, prima in Francia e ora anche in Italia: cosa sappiamo, cosa chiede l'ACN e cosa abbiamo controllato, impianto per impianto, dai nostri clienti in perimetro NIS2.
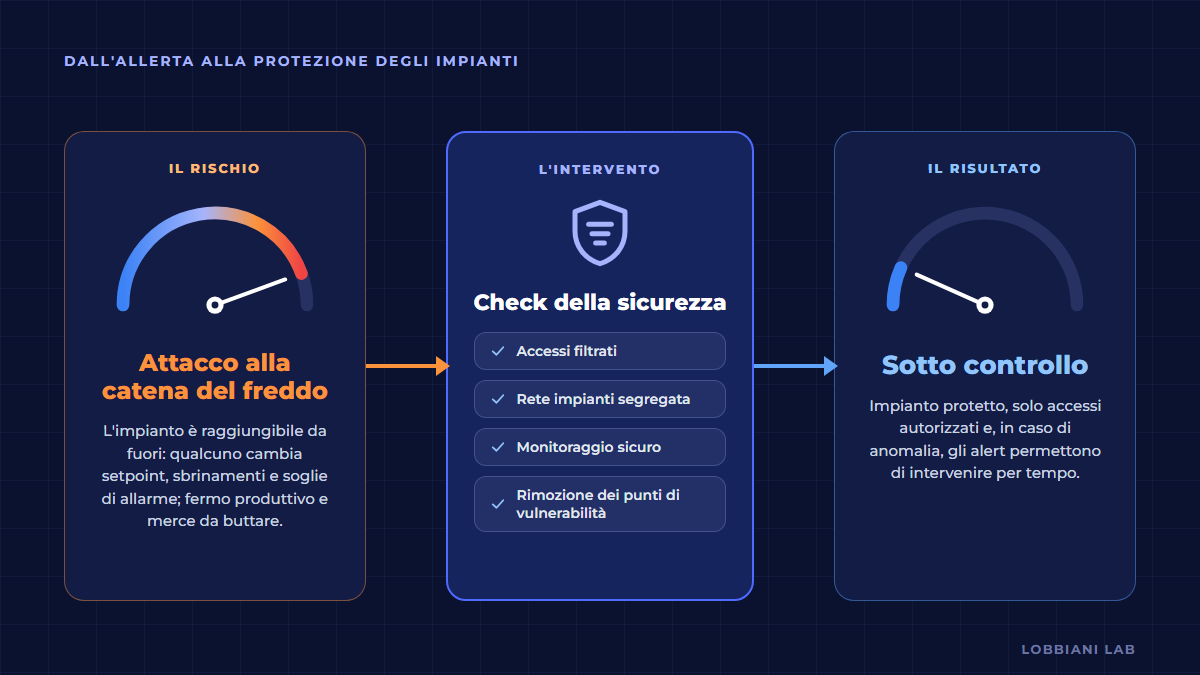
Nella notte tra l'11 e il 12 ottobre 2026, in centinaia di supermercati francesi, banchi frigo e celle sono andati in sbrinamento forzato. In alcuni impianti la temperatura impostata è stata portata a 50 °C: in pratica, refrigerazione spenta. Tre settimane dopo, nella notte tra il 1° e il 2 novembre, è toccato all'Italia.
Nessun dato rubato, nessun riscatto chiesto: solo un danno fisico, con merce da buttare e negozi da riallestire. È l'esempio più chiaro visto finora di cosa succede quando l'impianto che conserva il cibo è raggiungibile da Internet.
Francia
Celle e banchi frigo alterati da remoto in oltre 350 punti vendita di diverse insegne.
Le allerte
Il CERT-FR segnala i controllori compromessi; l'ACN pubblica un bollettino a criticità alta per la filiera del freddo.
L'esposizione
Forescout conta quasi 13.000 servizi di gestione della refrigerazione raggiungibili da Internet.
Italia
Casi in Sicilia, Calabria, Toscana ed Emilia-Romagna: supermercati, ristorazione collettiva e un produttore di surgelati.
Come è cominciata: la Francia
Questi sono i fatti confermati da fonti ufficiali e dalle aziende coinvolte.
- Quando e dove. Nella notte tra l'11 e il 12 ottobre sono state colpite diverse grandi insegne, tra cui Intermarché e Netto, Coopérative U, Carrefour e Monoprix. Secondo le ricostruzioni di stampa i punti vendita coinvolti sono più di 350.
- Cosa è successo. Gli attaccanti hanno preso il controllo remoto dei sistemi che regolano la refrigerazione, hanno attivato lo sbrinamento e alzato le temperature impostate, in alcuni casi per ore. I 50 °C di cui si è parlato sono il valore impostato (in qualche negozio anche di più), non la temperatura misurata nei banchi: con un setpoint così l'impianto smette semplicemente di raffreddare. È bastato comunque a portare le temperature reali ben oltre i limiti di conservazione, con congelatori finiti sopra lo zero. I prodotti freschi e surgelati sono stati distrutti per non correre rischi sanitari, e in qualche negozio si sono sviluppati principi d'incendio.
- Quali sistemi. Il CERT-FR, la squadra di risposta agli incidenti dell'agenzia francese ANSSI, ha emesso un'allerta il 12 ottobre, poi aggiornata. Riporta numerose compromissioni di controllori remoti Danfoss serie AK-SM e AK-SC e, dopo l'aggiornamento, anche Copeland XWEB e Dixell XWEB.
- Perché proprio quelli. Secondo Danfoss, gran parte delle unità colpite sono modelli datati: alcuni non più supportati, altri con firmware vecchio. Su alcuni di questi controllori erano note dal 2025 vulnerabilità serie, compresa una che permette di aggirare la password. Gli aggiornamenti esistevano.
- Quanto erano esposti. Secondo i ricercatori di Forescout (22 ottobre), su Internet sono raggiungibili quasi 13.000 servizi di gestione della refrigerazione, su circa 6.000 indirizzi in 99 paesi. I più numerosi sono Copeland/Dixell XWEB e Danfoss StoreView, ma ci sono anche Carel e altri. Non è un caso: le guide di installazione di alcuni produttori spiegavano come aprire le porte sul router per raggiungere l'impianto da fuori.
Poi l'Europa e l'Italia
Nelle settimane successive la campagna si è allargata, con casi in Belgio e Lussemburgo, Paesi Bassi, Irlanda, Svezia e altri paesi europei. In Belgio, ad esempio, alcuni congelatori sono risaliti fino a circa 15 °C.
In Italia, secondo le ricostruzioni di stampa del 2 e 3 novembre:
- Sicilia: almeno una dozzina di supermercati Coop gestiti dal gruppo Radenza, tra Catania, Palermo e Ragusa, con i banchi frigo alterati intorno alle 4 del mattino del 2 novembre;
- Calabria e altre regioni del Sud: segnalazioni di setpoint portati a valori fuori scala (la stampa locale parla di impostazioni fino a 150 °C) e di temperature salite senza che partisse l'allarme, perché anche le soglie erano state modificate;
- Toscana: un'azienda della ristorazione collettiva ha notificato un incidente all'ACN;
- Emilia-Romagna: l'ACN ha rilevato un attacco a un produttore di surgelati. Non solo supermercati, quindi: anche chi produce e conserva.
Il governo ha riunito a Palazzo Chigi l'ACN e i servizi di intelligence. L'Agenzia ha intensificato il monitoraggio, ha richiamato gli operatori dei settori interessati e ha convocato federazioni e grandi aziende della distribuzione. Le cause dei singoli casi italiani sono ancora in accertamento.
Cosa chiede l'ACN
Già il 13 ottobre, prima dei casi italiani, l'Agenzia per la Cybersicurezza Nazionale aveva pubblicato un bollettino a criticità alta (BL01/261013/CSIRT-ITA), rivolto a grande distribuzione, logistica alimentare, refrigerazione industriale e ai servizi di manutenzione collegati. Il bollettino elenca le misure urgenti da applicare e chiarisce che le verifiche vanno fatte indipendentemente dal produttore degli impianti.
Il settore “produzione, trasformazione e distribuzione di alimenti” rientra nella NIS2 (Allegato II del D.Lgs. 138/2024); ne abbiamo parlato nella nostra guida alla NIS2 nel settore alimentare. Per chi è in perimetro, un'allerta come questa non è una notizia da leggere: è una verifica da fare, documentare e, se serve, comunicare.
Il punto vero: “non è esposto” non basta
L'ACN ricorda che una pagina di login o un certificato HTTPS non bastano a rendere sicuro un sistema esposto. Nella nostra esperienza, però, la frase più rischiosa è un'altra: “la centralina delle celle non è su Internet”. Spesso è vero se si guarda il firewall aziendale, e falso per tutto il resto.
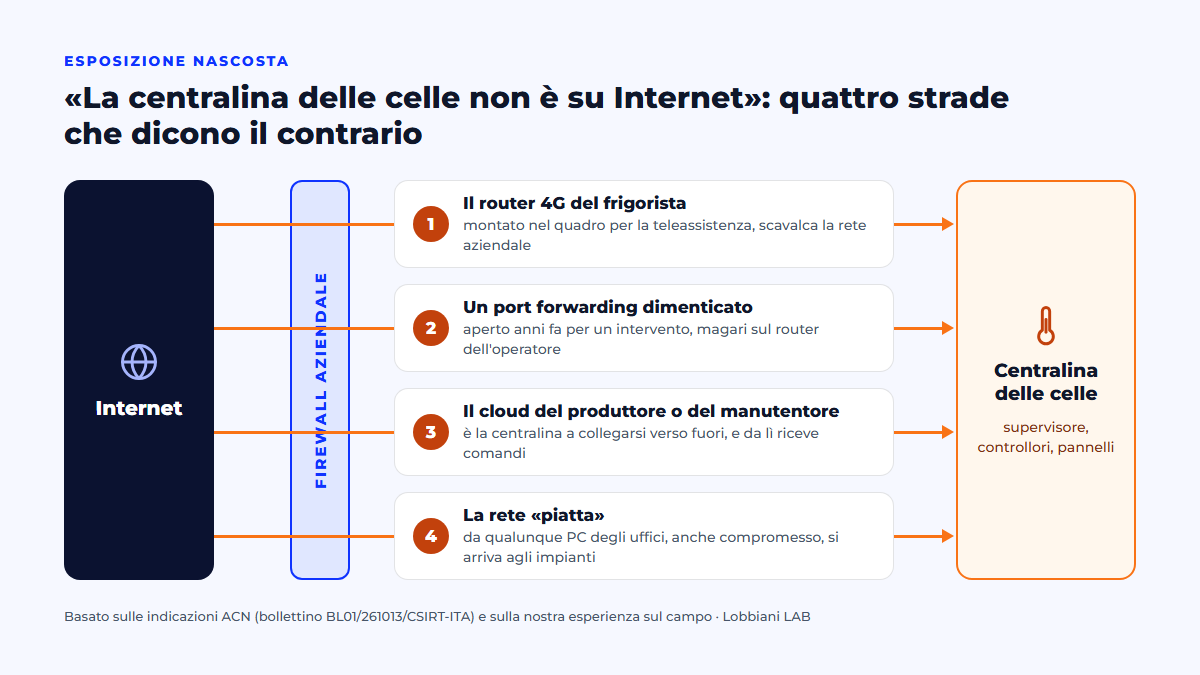
- Il router 4G del frigorista, montato nel quadro per la teleassistenza, che scavalca completamente la rete aziendale.
- Un port forwarding aperto anni fa per un intervento e mai richiuso, magari sul router dell'operatore e non sul firewall.
- I servizi cloud del produttore o del manutentore: il dispositivo non è raggiungibile dall'esterno, ma è lui a collegarsi verso fuori, e da lì può ricevere comandi.
- La rete “piatta”: la centralina risponde da qualunque PC degli uffici, quindi basta un PC compromesso per arrivare agli impianti. E una VLAN senza regole di filtraggio, ricorda l'ACN, non è segregazione.
Cosa abbiamo fatto noi
Con uno dei nostri clienti in perimetro NIS2, un'azienda di trasformazione alimentare con una ventina tra celle, stufe e locali a temperatura controllata, eravamo già al lavoro. La segmentazione della rete era in corso e stava separando gli impianti dalla rete degli uffici e degli ospiti; il sistema delle celle, inoltre, non è gestito da una piattaforma cloud esposta.
Quando è arrivata la notizia dalla Francia non abbiamo aspettato: abbiamo preparato una checklist basata sulle indicazioni dell'ACN e del CERT-FR. Pochi giorni dopo è arrivata la comunicazione del CSIRT Italia ai soggetti NIS interessati, che ci ha confermato che stavamo lavorando nella direzione giusta. Il 3 novembre, dopo i casi italiani, ne è arrivata una seconda: stesse verifiche, ma con una novità importante, perché ora sappiamo che gli attaccanti spengono anche gli allarmi. Abbiamo aggiornato la checklist di conseguenza.
Ecco, in sintesi, la checklist che abbiamo usato in sede:
- Censimento: marca, modello e firmware di supervisore, controllori, pannelli operatore e datalogger, con lo stato di supporto di ciascuno. Insieme, l'elenco di tutti i canali di teleassistenza.
- Esposizione: regole NAT e UPnP su firewall e router dell'operatore, ispezione del quadro frigo alla ricerca di modem o SIM, verifica dall'esterno degli IP pubblici, controllo delle connessioni in uscita verso servizi cloud.
- Segregazione IT/OT: segmento di rete dedicato agli impianti, filtraggio “nega tutto” tra le reti e una prova pratica da un PC degli uffici: la centralina non deve rispondere.
- Accessi del manutentore: solo via VPN con autenticazione a più fattori, utenze nominative, abilitazione a tempo, accessi registrati.
- Credenziali: account rivisti, password predefinite sostituite, livello di sicurezza del dispositivo impostato al massimo previsto dal produttore.
- Parametri e log: setpoint, sbrinamenti, soglie e destinatari degli allarmi confrontati con i valori autorizzati; temperature verificate con una sonda indipendente; log di supervisore, firewall e VPN analizzati e conservati prima di qualsiasi modifica.
- Aggiornamenti e continuità: firmware aggiornato insieme al frigorista, piano per i dispositivi fuori supporto, procedura di emergenza per riprendere il controllo locale degli impianti.
L'esito
Abbiamo fatto le verifiche in due giornate, il 14 e il 23 ottobre, con il frigorista e il responsabile qualità presenti.
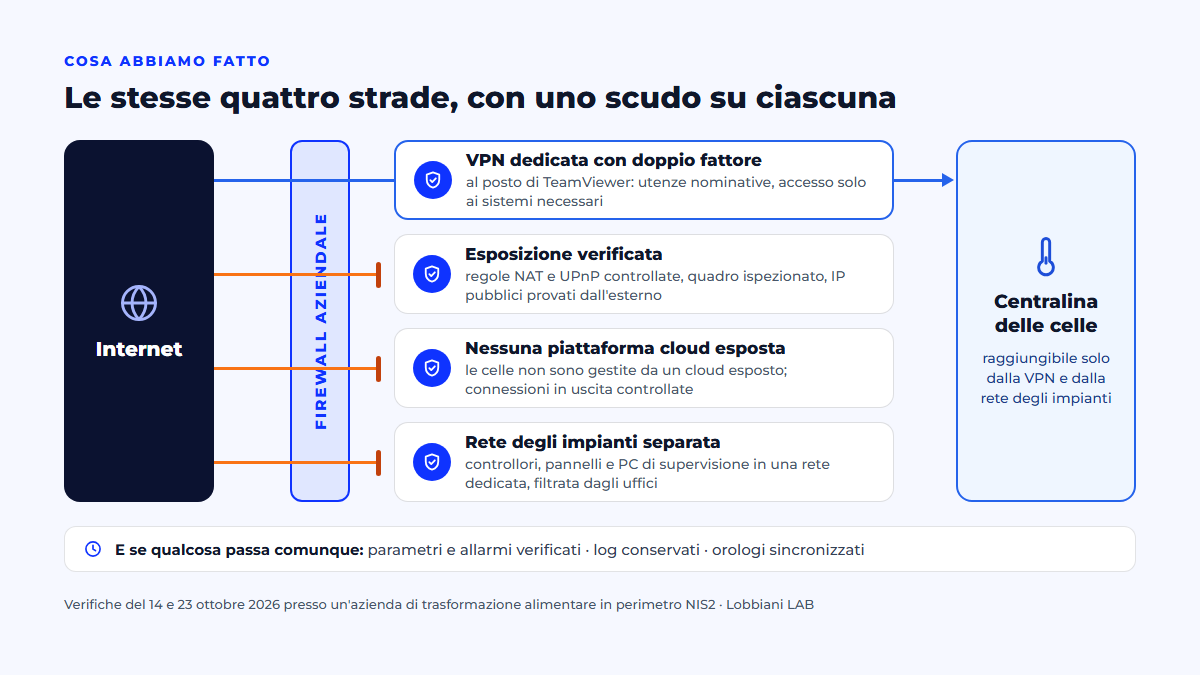
- Un canale da chiudere c'era. L'assistenza remota agli impianti passava da TeamViewer. L'abbiamo bloccato e sostituito con una VPN dedicata, con utenze nominative, autenticazione a due fattori (WatchGuard AuthPoint) e accesso filtrato ai soli sistemi necessari.
- Segmentazione completata. Controllori, pannelli e PC di supervisione delle celle ora stanno in una rete dedicata, separata dagli uffici: dalle postazioni normali non si raggiungono.
- Nessuna anomalia. Setpoint, sbrinamenti e destinatari degli allarmi corrispondevano ai valori autorizzati e nei log non c'erano accessi sospetti.
- Orologi sincronizzati. Abbiamo confermato la sincronizzazione NTP dei dispositivi, così i log di impianti, firewall e VPN si possono confrontare tra loro.
- Cosa resta da fare. Credenziali nominative su tutti i dispositivi e trasferimento del software di supervisione su un server dedicato.
Dopo i casi italiani abbiamo programmato un secondo giro, concentrato su ciò che è cambiato: prove degli allarmi, analisi dei log delle notti degli attacchi e un allarme di temperatura che non dipenda dal supervisore. Aggiorneremo questo articolo con l'esito.
Se gestite celle o banchi frigo: 10 cose da fare adesso
- Chiedete al frigorista marca, modello e versione firmware del supervisore. Se compare tra quelli citati dal CERT-FR, la priorità è massima.
- Verificate che nessuna interfaccia di gestione sia raggiungibile da Internet, nemmeno attraverso router o SIM del manutentore.
- Censite tutti i canali di teleassistenza e chiudete quelli che non servono.
- Separate la rete degli impianti da quella degli uffici e degli ospiti con regole di filtraggio, non solo con le VLAN.
- Consentite l'accesso remoto solo tramite VPN con autenticazione a più fattori e utenze personali.
- Cambiate le password predefinite e quelle condivise.
- Controllate setpoint, cicli di sbrinamento, soglie e destinatari degli allarmi.
- Installate un allarme di temperatura indipendente dal supervisore. Nei casi italiani gli allarmi non sono partiti perché erano state modificate anche le soglie: se il supervisore mente, serve qualcuno che dica la verità.
- Aggiornate il firmware e pianificate la sostituzione dei dispositivi fuori supporto: isolarli è solo una soluzione temporanea.
- Scrivete una procedura di emergenza per riprendere il controllo locale degli impianti, e coinvolgete il responsabile HACCP.
Se trovate qualcosa
Conservate le evidenze
Esportate log e configurazioni prima di riavvii, reset o aggiornamenti. Il CERT-FR avverte che su un dispositivo fuori supporto ancora esposto il solo reset di fabbrica non basta: verrà compromesso di nuovo.
Coordinatevi col frigorista
Ogni intervento va concordato con chi gestisce l'impianto: spegnere la refrigerazione “per sicurezza” può fare più danni dell'attacco.
Notificate
Se l'incidente ha un impatto significativo, i soggetti NIS2 devono notificarlo al CSIRT Italia: pre-notifica entro 24 ore, notifica entro 72 ore, relazione finale entro un mese (art. 25). Per quasi-incidenti e minacce c'è la notifica volontaria (art. 26).
Sicurezza alimentare
La valutazione della merce spetta ai responsabili HACCP. Come ricorda l'ACN, il ritorno alla temperatura corretta non dimostra, da solo, che la merce sia stata conservata bene.
Cosa c'entra la NIS2
Tutto quello che abbiamo elencato è già richiesto dall'art. 24 del D.Lgs. 138/2024: inventario degli asset, sicurezza della catena di approvvigionamento (il frigorista è un fornitore critico), gestione delle vulnerabilità, controllo degli accessi, autenticazione a più fattori e continuità operativa. Questi attacchi non introducono obblighi nuovi. Mostrano cosa succede quando gli obblighi restano sulla carta.
Per noi la lezione è semplice: la sicurezza degli impianti va fatta prima dell'allerta. Quando è arrivata la comunicazione del CSIRT, il lavoro più importante era già avviato; l'allerta ci ha dato una checklist per verificarlo e documentarlo.
Fonti
Mostra le fonti
Fonti ufficiali, ricerca e stampa
-
ACN – CSIRT Italia, Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo, bollettino BL01/261013/CSIRT-ITA, 13/10/2026
acn.gov.it -
CERT-FR (ANSSI), Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, CERTFR-2026-ALE-012, 12/10/2026 (agg. 16/10/2026)
cert.cyber.gouv.fr -
CISA, ICSA-25-140-03, Danfoss AK-SM 8xxA Series
cisa.gov -
Claroty Team82, Freeze the controller, defrost the food
claroty.com -
Techniques de l'Ingénieur, Une cyberattaque contre les systèmes frigorifiques paralyse des centaines de supermarchés français
techniques-ingenieur.fr -
BetaNews, Attack on French supermarket fridges hit outdated Danfoss controllers
betanews.com -
SOCRadar, French Supermarket Cyberattack: Exposed OT Behind France's Food Supply
socradar.io -
franceinfo, Un piratage « pas si sophistiqué que ça » : ce que l'on sait de la cyberattaque qui a fait monter en température les frigos de supermarchés
franceinfo.fr -
RTBF, Les frigos de plusieurs dizaines de supermarchés touchés par une cyberattaque en Belgique et dans plusieurs pays européens
rtbf.be -
Forescout Vedere Labs, Cold chain, open control: exposed refrigeration systems reveal global risk, 22/10/2026
forescout.com -
Euronews, Supermarket hacks across Europe: why are fridges connected to the internet?, 2/11/2026
euronews.com -
Open, Anche l'Italia colpita dagli attacchi hacker ai supermercati, 2/11/2026
open.online -
Quotidiano.net, Allarme degli 007 sui supermercati italiani violati dagli hacker, 2/11/2026
quotidiano.net -
QuiCosenza, Celle frigorifere in tilt anche nel Cosentino, 2/11/2026
quicosenza.it -
Antenna Sud, Attacchi hacker ai supermercati, allerta in Italia: coinvolte due aziende, 3/11/2026
antennasud.com -
D.Lgs. 4 settembre 2024, n. 138, artt. 23–26
Normattiva
Le informazioni presenti in questo articolo hanno carattere informativo. Lobbiani LAB non si assume responsabilità per l'uso o la replica di queste informazioni senza una preventiva consultazione professionale.